GDPR, teda General Data Protection Regulation, predstavuje najväčšiu zmenu európskej legislatívy zameranej na ochranu osobných údajov obyvateľov EÚ za posledné desiatky rokov a platí naprieč celým územím EÚ vrátane Islandu, Nórska a Lichtenštajnska. Táto právna úprava zjednocuje pravidlá spracúvania údajov bez potreby ďalšej implementácie do vnútroštátnych zákonov a poskytuje dotknutým osobám silné nástroje na kontrolu nad ich údajmi.
Najdôležitejšie je pochopenie, že každé spracúvanie osobných údajov musí byť opreté o jeden zo šiestich právnych základov. Žiadne spracúvanie nemôže prebiehať „v právnom vákuu“. Dôležité je tiež, že zavádzajú sa jasné pravidlá o retenčnej lehote uchovávania údajov a nastoluje sa povinnosť oznamovania v prípade porušenia bezpečnosti údajov do 72 hodín.
Súčasťou GDPR: práva dotknutých osôb a povinnosti prevádzkovateľov
Dotknutá osoba má v rámci GDPR právo na prístup ku všetkým spracúvaným údajom o svojej osobe, právo na prenosnosť údajov, právo namietať spracúvanie či právo na výmaz za istých okolností. Prevádzkovateľ musí na tieto požiadavky reagovať bez zbytočného odkladu a najneskôr do jedného mesiaca. V prípade úniku údajov sa požaduje informovať príslušný úrad a dotknuté osoby. Pohodlnou súčasťou je, že dáta majú byť poskytované v štruktúrovanom, bežne používanom formáte a je možné ich preniesť ďalšiemu prevádzkovateľovi, ak to technicky nie je problém.
Všetky osobné údaje spracúvané podľa GDPR musí sprevádzať jasný právny základ. Nejde iba o súhlas, aj keď ten hraje dôležitú úlohu; prevádzkovateľ musí vedieť presne identifikovať, ktorý základ použil na konkrétny účel. Zretelné a transparentné spracúvanie zahŕňa aj ochranu proti neoprávnenému a nadmernému sledovaniu, čo sa týka cookies, analytických nástrojov a marketingových činností na webe. Nariadenie vyžaduje, aby používatelia mali možnosť výberu nad tým, čo sa o ich spracúvaní zhromažďuje a v akej miere, a tiež právo požiadať o vymazanie údajov v súlade s výnimkami stanovenými v GDPR.
Zodpovedná osoba (DPO) a dokumentácia
Vo väčšine prípadov je povinnosť mať zodpovednú osobu (Data Protection Officer - DPO) zo zákona. DPO slúži ako odborný poradca, ktorý pomáha organizácii navigovať v zložitom prostredí právnych noriem a zabezpečuje súlad s GDPR. Dokumentácia spracovania údajov musí byť aktuálna a reflektovať realitu očakávaní a zmien v používaných nástrojoch či službách. Pri zmene technológií, nástrojov alebo poskytovateľov cloudových služieb sa záznamy musia aktualizovať, aby vždy zodpovedali stavu spracúvania.
Ako GDPR pretavovať do praxe na webe a v podnikaní
Webové stránky majú v rámci GDPR povinnosť umožniť návštevníkom voľbu toho, čo chcú a nechcú, aby sa o nich zhromažďovalo. To zahŕňa aj možnosť úplného vymazania údajov z databáz cookies a súvisiacich nástrojov (napr. Hotjar, Analytics, BloomReach). Súhlas na spracúvanie údajov je len jednou z ciest, nie jedinou možnosťou, a často je potrebné pre konkrétny účel zvoliť iný právny základ, napríklad plnenie zmluvy alebo zákonnú povinnosť.
V roku 2018 vznikol veľký „haló“ okolo GDPR, no realita ukazuje, že mnohé subjekty pre správu súladu nepotrebujú „extrémne pokuty“, a naopak pre spotrebiteľa predstavuje GDPR významný posun v ochrane súkromia. V dnešnej dobe sa vývoj posúva smerom k fúzii medzi ochranou údajov a inováciami: Apple a ďalšie technológie obmedzujú sledovanie používateľov, čo formuje trh a vyžaduje nové prístupy k súkromiu a bezpečnosti dát.
Praktické doplnenia a príklady na Slovensku
Slovenský právny rámec kombinuje GDPR s lokálnymi zákonmi o ochrane osobných údajov (napr. zákon č. 122/2013 Z. z. o ochrane osobných údajov). Ochrana a spracúvanie údajov sa riadi pri plnení verejného záujmu, výkonu verejnej moci, alebo pri zmluvnom vzťahu. V prípade neudania údajov môže dôjsť k absencii požadovaných služieb alebo plnení a dotknutá osoba má právo na potvrdenie alebo prístup k spracúvaným údajom. Pri spracúvaní na základe súhlasu má dotknutá osoba právo odvolať súhlas kedykoľvek.
Prevádzkovateľom (teda subjektom spracúvajúcim údaje) môže byť aj verejná inštitúcia alebo súkromná firma, pričom sankcie za porušenie povinnosti určiť zodpovednú osobu môžu dosahovať až do 10 000 000 EUR. Externá alebo interná DPO môže pomáhať s plnením povinností a zabezpečovať kontinuitu súladu. V prípade nejasností či sťažností môže dotknutá osoba podať sťažnosť na Úrad na ochranu osobných údajov SR.
Praktický prehľad: čo by mal obsahovať dobrý GDPR proces
- Definovať právne základy spracúvania pre každý účel a dokumentovať ich v zasadenej dokumentácii.
- Nastaviť proces vybavovania žiadostí dotknutých osôb (prístup, prenosnosť, vymazanie, obmedzenie spracúvania).
- Zabezpečiť transparenciu a jasné informácie pre dotknuté osoby (účel spracúvania, kategórie údajov, príjemcovia, doba uchovávania, zdroj údajov).
- Zaviesť technické a organizačné opatrenia na ochranu údajov (šifrovanie, viacfaktorová autentifikácia, pravidelné penetračné testy).
- Vytvoriť proces oznámenia o porušení bezpečnosti údajov do 72 hodín a spolupráca s príslušnými orgánmi.
- Určiť zodpovednú osobu (DPO) s vhodnými právomocami a zdrojmi na plnenie jej úloh.
- Udržiavať registratúrny poriadok a dlhodobé uchovávanie údajov podľa platných registratúrnych plánov a zákonov.
Ochrana osobných údajov by nemala byť vnímaná iba ako povinnosť, ale ako súčasť dôvery a transparentnosti medzi prevádzkovateľmi a používateľmi. Správne nastavené právo a procesy môžu firmám priniesť konkurenčné výhody a zabezpečiť dlhodobú dôveryhodnosť v ére masívneho spracúvania dát a rastúceho tlaku na súkromie.
Rýchly súhrn kľúčových pojmov
- GDPR: všeobecné nariadenie o ochrane osobných údajov
- Prevádzkovateľ: subjekt spracúvajúci osobné údaje podľa GDPR
- Sprostredkovateľ: tretia strana spracúvajúca údaje na pokyn prevádzkovateľa
- DPO: zodpovedná osoba pre ochranu údajov
- Právny základ spracúvania: súhlas, plnenie zmluvy, zákonná povinnosť, oprávnený záujem a ďalšie
- Právo na prenosnosť údajov a právo na vymazanie
- Oznamovacia povinnosť pri úniku údajov do 72 hodín
V prípade, že ste sa ocitli pred otázkou, ako uplatniť svoje práva alebo ako zabezpečiť súlad vo vašej spoločnosti, kontaktujte organizáciu alebo prevádzkovateľa spracúvajúceho vaše osobné údaje. V prípade potreby môžete tiež využiť Radu na ochranu osobných údajov ako oprávnený inštitút na riešenie sťažností.
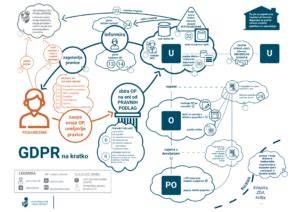
The 7 GDPR principles explained in 7 minutes
Praktické poznámky k slovenskej implementácii
Slovenské zákony dopĺňajú a interpretujú GDPR v rámci národného práva. V praxi to znamená, že aj keď GDPR je priamy právny predpis, jeho implementácia a doplnenia sa robia cez zákony o ochrane osobných údajov a súvisiace vyhlášky. Pri verejnom záujme alebo pri spracúvaní údajov na základe zmlúv platí rovnaká potreba dodržiavať zásady ochrany súkromia a zabezpečenia údajov.
| Hlavný princíp | Príklad v praxi |
|---|---|
| Transparentnosť | Poskytnúť jasné informácie o tom, čo sa zhromažďuje a prečo |
| Obmedzenie účelu | Údaje používať iba na účely uvedené pri zbere |
| Minimalizácia údajov | Získať iba potrebné údaje |
| Bezpečnosť | Šifrovanie, prístupové práva, pravidelné testy |
| Zodpovednosť a dohľad | Vytvoriť procesy a dokumentáciu, monitorovať dodržiavanie |