Ako správca siete sa často stretávate s úlohou sledovať a kontrolovať tok dát na konkrétnej IP adrese. Tento článok využíva poznatky z kurzu MikroTik MTCTCE a súvisiacich tém, aby ste pochopili, ako paket prechádza RouterOS, a ako nastaviť efektívnu kontrolu prevádzky s mangle pravidlami, HTB frontami, Queue Tree a súvisiacimi službami DNS, DHCP a Web Proxy. Budeme postupovať od základov cez pokročilé techniky až po praktické odporúčania pre produkčné prostredie.
Základy práce s MikroTik RouterOS a riadenie toku dát
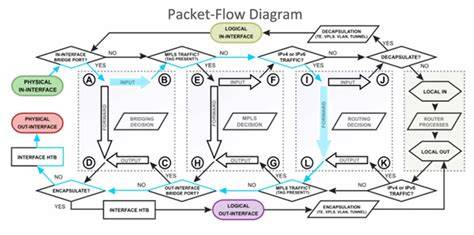
Prvotné porozumenie toku dát začína pochopením Packet Flow Diagram a toho, ako paket prechádza jednotlivými chainmi. Naučíte sa pracovať s jednoduchými aj pokročilými pravidlami firewallu, NAT a mangle pravidlami. Základné QoS sa zameriava na jednoduché queues, VPN tunely a správu zariadenia vrátane záloh a aktualizácií. Dôležité je pochopenie, že na vyriešenie špecifických požiadaviek potrebujete komplexný pohľad na smerovanie, filter a NAT pravidlá a tiež spôsob, akým sa konfigurácie distribuujú naprieč sieťou.
Pokročilé riadenie prevádzky a sledovanie paketov
Vo veľmi pokročenej úrovni MTCTCE sa zameriavame na RouterOS Packet Flow Diagram a spôsob, akým paket prechádza cez jednotlivé chainy. Získate vedomosti o pokročilom firewalle s filter, NAT a mangle pravidlami, implementácii QoS pomocou HTB a Queue Tree s burstom a PCQ pre celú sieť, a konfigurácii DNS cache, DHCP relay/server a Web Proxy. Po absolvovaní budete vedieť navrhovať firewall pravidlá, implementovať QoS pre celú sieť, konfigurovať NAT a efektívne kontrolovať sieťovú prevádzku v produkčnom prostredí.
Kľúčové nástroje pre sledovanie a riadenie toku dát
- Firewall: riadenie prevádzky, logovanie udalostí a klasifikácia prevádzky cez chainy Filter a NAT.
- NAT: prechod z interných privátnych adries na verejnú IP adresu. Masquerade pre dynamické IP a src-nat pre pevné verejné IP adresy.
- Mangle pravidlá: značkovanie paketov na základe kritérií pre QoS a pokročilé smerovanie.
- QoS a Front (Queues): HTB pre hierarchické prideľovanie šírky pásma, PCQ pre spravodlivé rozdelenie medzi používateľov.
- DNS, DHCP a Web Proxy: cacheovanie DNS, DHCP relay/server a proxy pre centralizovanú kontrolu obsahu a služieb.
- Packet Sniffer a analýza: nástroje ako Packet Sniffer v MikroTik a externé nástroje (napr. Wireshark) pre detailnú analýzu komunikácie.
Praktický postup: sledovanie a riadenie paketov na konkrétnej IP adrese
- Definujte cieľovú IP adresu v sieti, ktorú chcete monitorovať a riadiť. Identifikujte súvisiace chainy a pravidlá firewallu, ktoré ovplyvňujú tok z/na túto IP adresu.
- Skúste identifikovať, ktoré pravidlá majú najväčší dopad na prechod paketov a ako môžu ovplyvniť QoS pre cieľovú IP adresu.
- Nastavte mangle pravidlá na označenie paketov podľa zdroja, cieľa, protokolu alebo portu tak, aby bolo možné definovať priority pre konkrétnu IP adresu.
- Implementujte HTB základné a viacúrovňové konfiguračné fronty (Queue Tree) na riadenie šírky pásma pre vybrané toky. Zvážte burst a PCQ pre spravodlivé rozdelenie medzi viacerými používateľmi či službami.
- Nastavte NAT pravidlá tak, aby cieľová IP adresa mala správnu trasu na internet (ak používate NAT na preklad adries pre prístup von).
- Skontrolujte DNS a DHCP služby, aby ste zabezpečili konzistentné pomenovania a stabilný interný prístup k zdrojom na cieľovej IP adrese.
- Použite Packet Sniffer na záchyt paketov na definovanom rozhraní a vyladiať konfiguráciu. Výsledky exportujte a analyzujte v Wiresharku pre lepšiu interpretáciu payload a komunikácie medzi klientmi.
- Testujte konfiguráciu na reálnych zariadeniach a monitorujte výkon a stabilitu siete po nasadení zmien.
DNS, DHCP a Web Proxy v kontexte riadenia toku dát
DNS služba môže byť použitá na blokovanie obsahu a centralizáciu DNS záznamov, čo uľahčuje kontrolu prevádzky na konkrétnej IP adrese. Allow Remote Request musí byť zvažovaný s bezpečnostnými rizikami - ak Mikrotik funguje ako DNS server, zvažujte jeho zapnutie iba s primeraným firewallovým zabezpečením. DHCP relay/server a Web Proxy zohrávajú tiež významnú úlohu pri riadení a optimalizácii prevádzky na cieľovej IP adrese, pretože umožňujú centralizované poskytovanie služieb a cacheovanie obsahu pre lepšiu odozvu siete.
Bezpečnosť a praktické odporúčania pri monitorovaní paketov
Bezpečnosť je kľúčová, ak monitorujete a riadite tok dát na konkrétnej IP adrese. Používajte Address Lists na zjednodušenie pravidiel a minimalizujte prístupové zóny na služby. Zálohujte konfiguráciu a používajte Safe Mode pri operáciách na vzdialených zariadeniach, aby ste predišli strate konfigurácie v prípade zlyhania spojenia. Opatrne pristupujte k exportom a ukladajte konfigurácie vo formátoch, ktoré umožnia návrat k predchádzajúcej verzii v prípade potreby.
Ukážkové praktické príklady a medziročné porovnanie kurzov MTCTCE
V rámci MTCTCE sa učí implementovať a testovať HTB, Queue Tree, DNS cache, DHCP relay/server a Web Proxy. Po skončení kurzu získate certifikát MTCTCE a budete pripravení navrhovať firewall pravidlá, nastavovať QoS na celej sieti a efektívne monitorovať prevádzku na konkrétnej IP adrese. Kurz je otvorený pre absolventov s certifikátom MTCNA a prebieha v rôznych formách - denné, večerné a víkendové kurzy, s možnosťou online výučby prostredníctvom Microsoft Teams.
Doplňujúce poznámky a odporúčania
- Vždy majte zapnuté logovanie pre kritické pravidlá firewallu, najmä pre pravidlá súvisiace s DNS a prístupom z internetu.
- Prioritizujte relevantné toky (napr. VOIP, videa) cez HTB a PCQ podľa potrieb vašej siete a užívateľov.
- Používajte Address Lists na zjednodušenie konfigurácie a zlepšenie čitateľnosti pravidiel.
- Využite Packet Sniffer a export konfigurácie na analýzu problémov a audity.
Assign ip address mikrotik router interface
Formy a dostupnosť kurzov a ďalšie detaily
Kurzy realizujeme v rôznych formách: denné, večerné a víkendové, s prezenčnou formou v Bratislave alebo živou online formou cez virtuálnu učebňu. Každý kurz má svoju učebnú osnovu a praxou orientovaný prístup, pričom lektori sú skúsení profesionáli a zvyčajne sa striedajú v rámci kurzov podľa harmonogramu. VideoClass ponúka viac ako 400 videokurzov a je k dispozícii 60 dní zdarma ako súčasť kurzu. Naše certifikáty sú uznávané na medzinárodnej úrovni a zahrňujú MTCNA a MTCTCE.
Praktické doplnenie - NAT na MikroTik pre prístup na internet
NAT umožňuje viacerým zariadeniam na privátnej sieti zdieľať jednu verejnú IP adresu. V MikroTik RouterOS sa NAT konfiguruje v IP → Firewall → NAT. Pri tvorbe NAT pravidla sú tri hlavné polia: Chain, Out. Interface a Action. Masquerade je vhodné pre dynamické IP, src-nat pre statické verejné IP adresy. Záznamy NAT mapovania uchovávajú informácie o tom, ako sú IP adresy a porty prekladané, čo uľahčuje audity a monitorovanie.
| Funkcia | Masquerade | Src-nat |
|---|---|---|
| Internetové pripojenie | Dynamická IP | Stála IP |
| Záznamy NAT mapovania | Neuchovávajú sa | Uchovávajú sa |
| Preklad zdrojovej IP | Na verejnú IP routera | Na vami určenú IP |
Praktický návod na NAT na MikroTik zahŕňa nastavenie pravidla v IP → Firewall → NAT a voľby Chain, Out. Interface a Action. Pre dynamické pripojenie použite masquerade, pre pevné verejné IP zvoľte src-nat a v poli To Address zadajte WAN adresu.